2014년 9월부터 2015년 2월까지 출고된 일부 레노버 아이디어패트 노트북에 설치된 슈퍼피쉬(Superfish)의 보안 취약점 문제로 소송에 직면한 레노버에서, 문제 모델 구매자들에게 슈퍼피쉬가 제거된 복구 이미지 미디어 발송을 시작했다는 소식이 전해졌다.
pcworld에 따르면, 슈퍼피쉬가 선설치된 제품의 복구 파티션에 저장된 이미지 파일 내부에는 여전히 슈퍼피쉬가 담겨져 있으며, 레노버 홈페이지에서 제공된 슈퍼피쉬 제거 프로그램으로 제거가 되지 않는다.
따라서 기존 복구 이미지를 이용해 시스템 복구를 시도할 경우 다시 슈퍼피쉬가 깔리고, 이는 해당 사건을 잊어 슈퍼피쉬 제거 작업을 하지 않을 경우 다시 보안 취약점에 노출될 위험이 있는데, 이번 슈퍼피쉬가 제거된 복구 이미지가 담긴 미디어 제공은 이런 위험과 번거로움을 줄여줄 것으로 예상된다.
레노버가 제공하는 새로운 복구 이미지 미디어가 어떤 형태로 제공될지는 아직 알려지지 않았으며, 자신이 해당 미디어 제공 대상자에 포함되는지 여부는 레노버 고객 서비스를 통해 확인 가능하다.
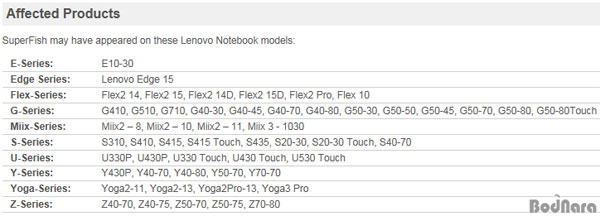
참고로, 슈퍼피쉬에 영향을 받는 레노버 노트북 모델은 다음과 같으며, 보다 자세한 내용과 제거도구는 레노버 홈페이지에서 확인할 수 있다.
|