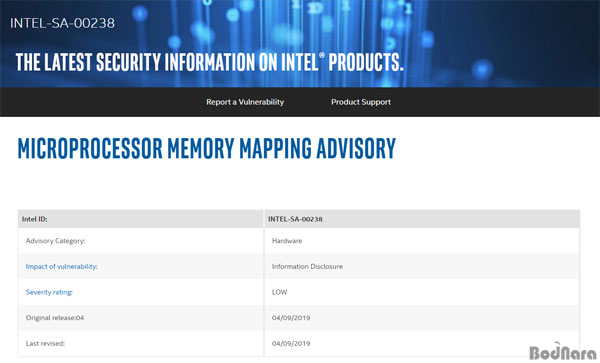
인텔이 지난 달 공개된 스포일러(Spoiler) 취약점에 대한 보안 권고문을 게시했다.
스포일러 취약점은 지난해 IT 업계를 흔들었던 사이드 채널 기반 스펙터 및 멜트다운과 다른 하드웨어 기반의 또 다른 보안 취약점으로 인텔의 모든 코어 프로세서가 위혐에 노출되어 있으며, 연구진은 스포일러 취약점 해결을 위해서는 하드웨어면에서의 개선이 필요하다는 내용을 전했다.
연구진의 발표 이후 약 한 달이 지난 시점에서 발표된 인텔의 지침에 따르면 스포일러 취약점의 위험도는 CVSS 기준 3.8의 낮음(Low) 수준으로, 공격자가 직접 시스템에 접근해야 하는 방식이라는 점이 영향을 준 것으로 판단된다.
하지만 스포일러 취약점은 로우헤머를 비롯해 프라임+프로브 같은 고전적인 사이드 채널 공격에 통로로 악용될 수 있고, OS와는 상관없이 인텔 CPU의 투기적 실행 과 가상 머신, 샌드박스 환경에도 영향을 미칠 수 있다.
한편, 스포일러 취약점을 발견한 연구진은 해당 취약점 개선을 위한 하드웨어 변경이 성능 하락을 불러올 수 있음을 경고하였으며, 인텔은 스포일러 취약점 대응에 대해서는 소프트웨어 개발자들에게 공을 넘긴 것으로 보인다.
이는 인텔이 문제가 된 메모리 서브 시스템 수정에 대한 의지를 의심하게 하는 것으로, 개발자가 스포일러 취약점 우회를 위해 소프트웨어를 수정할 경우 인텔 뿐 아니라 관련 취약점이 발견되지 않은 AMD 및 ARM 시스템에서도 성능 저하 부작용이 예상된다. |