캡콤(Capcom)이 운영하는 통합 회원 서비스 CAPCOM ID가 해킹 공격을 받아 전 세계 약 1,177만 개 계정의 개인정보가 유출된 것으로 확인됐다.
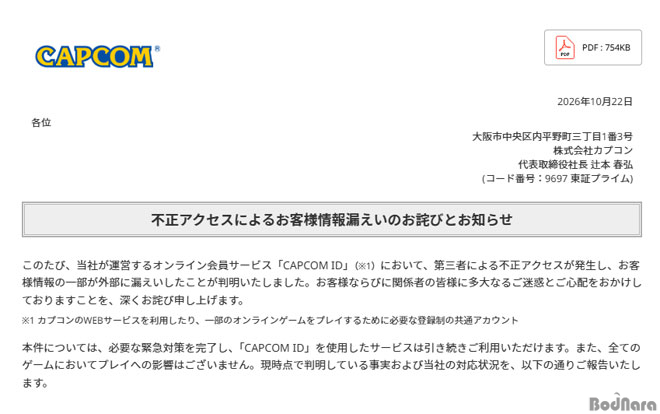
캡콤은 지난 10월 19일 CAPCOM ID에 대한 비정상적인 접근 흔적을 발견하고 즉시 해당 접근을 차단한 뒤 조사를 시작했다. 같은 날 외부의 무단 침입 사실을 확인했으며, 20일에는 사내 대책본부를 설치하고 개인정보 유출 여부와 피해 범위를 조사했다.
이 과정에서 CAPCOM ID에 등록된 계정 1,177만 4,247건의 이메일 주소와 계정 생성 일시, 마지막 로그인 일시, 로그인 횟수, 마지막 로그인에 사용된 IP 주소 등이 외부로 유출된 사실이 확인됐다.
이 가운데 43개 계정에서는 생년월일과 성별, 국가 및 지역, 닉네임 등 추가 개인정보가 유출됐으며, 196개 계정에서는 로그인 비밀번호가 무단으로 변경되는 피해도 발생했다.
다만 캡콤은 이용자가 직접 설정한 기존 비밀번호가 유출된 정황은 확인되지 않았으며, 신용카드 정보 역시 이번 유출 대상에 포함되지 않았다고 설명했다. 비밀번호가 무단 변경된 196개 계정은 초기화 조치를 완료했다.
현재까지 확인된 피해 규모는 전 세계 CAPCOM ID 계정 기준으로, 실제 피해 인원이나 국가별 피해 규모는 공개되지 않았다. 따라서 국내 이용자가 얼마나 포함됐는지도 확인되지 않은 상태다.
이번 공격에 사용된 구체적인 수법도 공개되지 않았다. 캡콤은 공격 수단을 특정하고 긴급 대응을 완료했다고 밝혔지만, 기존 비밀번호가 유출되지 않은 상황에서 일부 계정의 비밀번호가 변경된 경위에 대해서는 설명하지 않았다. 또한 해당 계정에서 이용자 본인이 의도하지 않은 로그인이 발생했는지도 조사 중이다.
캡콤은 피해 이용자들에게 순차적으로 개별 통보하고 있으며, 10월 21일에는 일본 경찰과 개인정보보호위원회에 사고를 신고했다. 이용자들에게는 캡콤이나 관계 기관을 사칭한 의심스러운 이메일에 주의하고, 이메일에 포함된 링크나 첨부파일을 함부로 열지 말 것을 당부했다. |