퀄컴 칩이 사용된 안드로이드 장치 약 9억대에 영향을 미칠 보안 취약점이 발견되어 비상이 걸렸다.
쿼드루터(Quadrooter)로 알려진 해당 보안 취약점은 해커가 피해자의 모바일 디바이스에 악성코드가 심겨진 앱을 설치하도록 유도하는데, 피해자들이 안심하고 설치하도록 악성 앱이 별도의 권한을 요구하지 않는 것으로 위장한다.
이렇게 설치된 앱을 통해 해커는 루트 레벨 권한을 획득, 악성 앱을 추가 설치하고 모바일 디바이스의 제어권을 탈취하는 것으로 알려졌는데, 현재 쿼드루터로 알려진 보안 취약점이 내포된 컬퀌 칩이 사용된 디바이스는 대략 9억 대에 달하는 것으로 추정되고 있다.
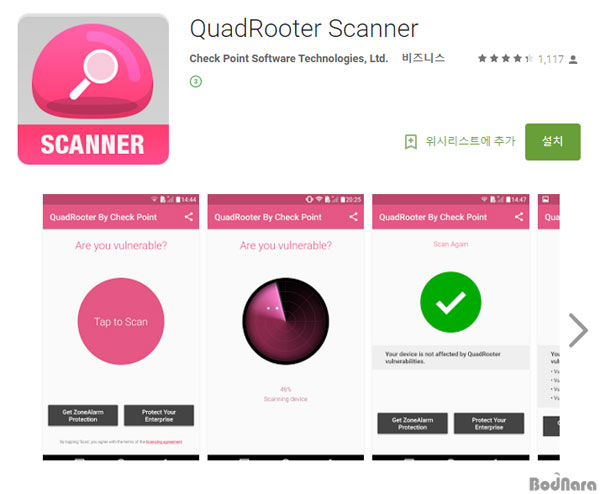
해당 보안 취약점을 알린 체크포인트에 따르면, 블랙베리 프리브, 구글 넥서스 5X/ 6/ 6P, HTC One/ M9/ 10, LG G5/ G4/ V10/ 삼성 갤럭시 S7/ S7 엣지 등이 영향을 받는 것으로 알리고, 자신의 디바이스가 해당 보안 취약점을 내포하고 있는지 확인할 수 있는 툴을 플레이스토어에 공개했다.
다행히 쿼드루터 취약점 네 개 중 세 개는 지난 달 구글의 최신 월간 보안 패치를 통해 해결되었고, 남은 한 건에 대해서는 다음달 초 제공될 월간 패치를 통해 문제 해결할 방침이지만, 퀄컴은 쿼드루터 보안 취약점 관련 코드를 파트너사들에 제공했다고 밝혀, 타 제조사는 구글보다 빠르게 패치할 가능성도 있다. |