안랩은 2018년 상반기 주요 보안 위협을 분석해 ‘상반기 보안 위협 Top 5’를 발표했다.
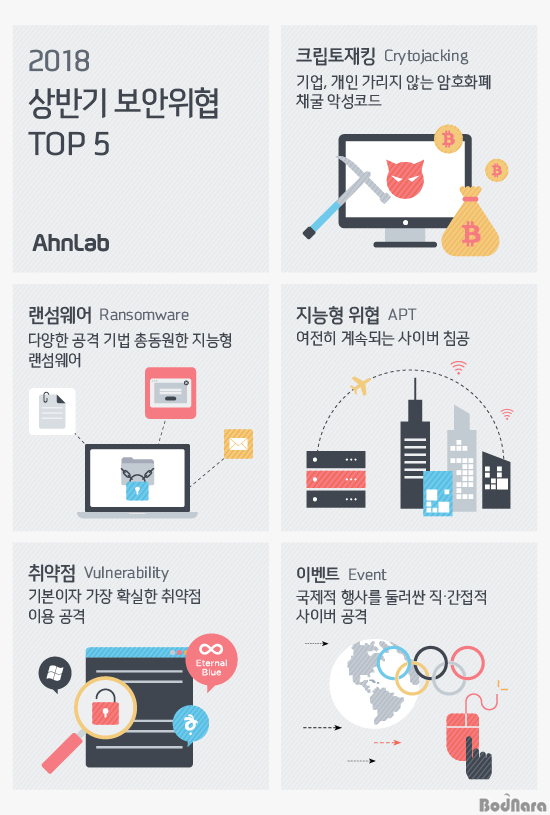
2018년 상반기에는 크립토재킹 공격 대상 확대, 랜섬웨어 공격 방식 고도화, 지속되는 지능형 위협 공격, 취약점을 이용한 공격 지속, 특수 이벤트 악용한 사이버 공격 등이 주를 이뤘다.
1. ‘크립토재킹(Cryptojacking)’ 공격 대상 확대
지난 연말부터 등장한 채굴 악성코드 크립토재킹(*)이 올해 들어 지속적으로 증가하며 공격 대상도 확대됐다. 2017년에는 보안이 취약한 웹 서버나 나스(NAS, Network Attached Storage) 서버 등 기업의 하드웨어 시스템을 노린 형태가 주를 이뤘으나, 2018년 상반기에는 개인 사용자의 PC를 이용해 암호화폐를 채굴하는 공격이 활발하게 이어졌다. 또, 악성코드에 감염된 PC가 암호화폐 채굴로 인해 CPU 점유율 100%를 기록하는 피해가 발생하기도 했다.
*‘크립토재킹(cryptojacking)’은 암호화폐(cryptocurrency)와 납치(hijacking)를 의미하는 영어 단어에서 비롯된 합성어로, 컴퓨터를 감염시켜 사용자 몰래 컴퓨터의 리소스를 암호화폐 채굴에 이용하는 사이버 공격을 뜻한다.
특히 운영체제(OS)나 웹 브라우저의 종류와 상관없이 보안에 취약한 웹서비스를 이용할 경우 크립토재킹에 감염될 수 있어 사용자 주의가 필요하다.
2. ‘랜섬웨어(Ransomware)’ 공격 방식 고도화
취약점 공격 도구인 매그니튜드 익스플로잇 킷(Magnitude Exploit Kit)을 이용해 작년 하반기에 유포된 매그니베르(Magniber) 랜섬웨어의 변종이 올해 새롭게 나타나며, 국내에서는 1분기까지 피해가 발생했다. 또, 4월 이후에는 랜섬웨어 공격자들이 복호화가 불가능한 랜섬웨어 제작을 지속적으로 시도하고 있다. 대표적인 것이 갠드크랩(GandCrab) 랜섬웨어로 변종이 꾸준히 발견되고 있어 주의가 필요하다(2018년 7월 24일 기준, 버전 4.2까지 변종이 나타남).
랜섬웨어 유포 방법도 다양화됐다. 매그니베르 랜섬웨어와 같이 웹 사이트 광고를 이용한 멀버타이징 기법 외에도 전통적인 스팸 메일을 이용하되 업무나 저작권 침해 관련 제목과 내용으로 위장한 사회공학기법이 사용됐다. 첨부 파일 또한 .doc나 .js 등 다양한 확장자명을 이용하고 있으며, 특히 국내 사용자들이 많이 사용하는 .egg 확장자명을 가진 압축파일을 이용한 랜섬웨어 유포도 잇따르고 있다.
3. 지속되는 ‘지능형 위협 공격(APT)’
올해 상반기에도 국내 기관과 기업을 비롯해 주요 인사들을 타깃으로 한 지능형 위협 공격(Advanced Persistent Threat, APT)이 계속되고 있으며, 이러한 공격은 하반기에도 계속될 전망이다. 또한 공격 타깃의 IT 인프라를 파악하고 공격을 전개하는 공급망 공격(Supply Chain Attack)의 수위도 여전하다. 공급망 공격은 기관이나 기업에서 사용하는 소프트웨어의 개발 및 배포 과정에 개입해 악성코드를 삽입, 유포하는 방식이다.
공급망 공격을 방지하기 위해서는 소프트웨어 제조사들이 현재의 개발, 배포 체계에 보안 문제가 없는지 수시로 점검하고, 이를 개발 프로세스에 포함시켜야 한다. 또 상용 소프트웨어를 이용하는 기관 및 기업의 보안 담당자들은 최신 보안 위협과 침해 사고에 대해 관심을 갖고 내부 환경을 지속 점검하려는 노력이 필요하다.
4. ‘취약점’을 이용한 공격 지속
2018년 1월 컴퓨터 상에서 프로그램을 실행하기 위한 핵심 장치인 CPU의 취약점이 알려지면서 전 세계의 거의 모든 컴퓨팅 시스템이 잠재적으로 해당 취약점 공격에 노출됐다. 이후 전 세계 주요 소프트웨어 업체들과 보안 업체, CPU 제조사까지 해당 취약점 해결을 위해 노력했고 현재까지 CPU 취약점을 이용한 공격은 확인된 바 없다.
모든 소프트웨어는 버그 등 다양한 원인에 의한 취약점이 존재할 수 밖에 없으며, 취약점이 존재하는 소프트웨어는 공격자가 가장 선호하는 수단일 수 밖에 없다. 공격자들은 알려지지 않은 제로데이(zero-day) 취약점을 찾아낼 뿐만 아니라, 이미 보안 패치가 배포된 취약점이라도 패치를 적용하지 않은 사용자를 타깃으로 공격한다. 따라서 개인은 물론 기관 및 기업은 내부에서 사용 중인 소프트웨어의 최신 보안 패치를 신속히 적용하기 위한 관리 방안을 마련해야 한다.
5. 특수 이벤트 악용한 사이버 공격
2018년에는 연초 개최된 평창 동계올림픽과 6월에 개최된 러시아 월드컵 등 전 세계적인 스포츠 이벤트가 이어졌다. 이에 대한 사람들의 관심을 악용해 개인정보를 탈취하거나 금전적인 피해를 입힌 사이버 공격들이 잇따라 등장했다.
특히 평창 동계올림픽 개막을 앞둔 지난 1월에는 평창 올림픽 관련해 정부 기관에서 발송한 것으로 위장한 이메일에 악성 파일이 첨부된 사례가 있었으며, 동계올림픽 관련 이벤트 프로그램으로 위장한 악성코드가 발견되기도 했다. 평창 동계올림픽 사이버침해대응팀은 실제로 이상 징후가 포착된 즉시 안랩 등 민간 기업들과 공조하여 성공적으로 대응했다. 국가적인 보안 침해나 교묘한 지능형 위협 공격등 대규모 보안 사고의 피해를 최소화하기 위해서는 국가 기관 및 민간 보안 업체들의 적극적인 공조가 중요하다. |





