카스퍼스키에서 악용 중인 윈도우 제로 데이 취약점을 발견해 경고했다.
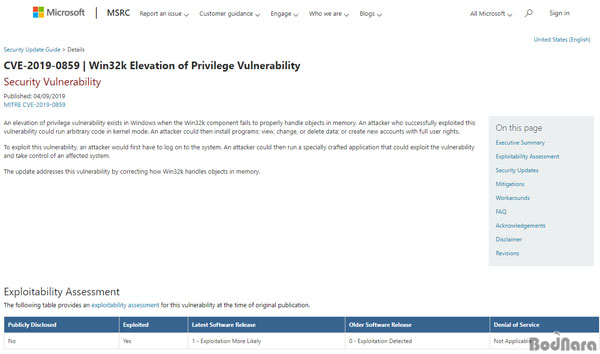
CVE-2019-0859로 분류된 취약점은 지난 3월 발견되어 같은달 17일 마이크로소프트에 보고되어 4월 9일 각 운영체제에 대한 패치가 배포되었다.
이번에 패치된 취약점은 윈도우 7 이상의 32bit/ 64bit 버전에 포함된 win32k.sys 파일이 메모리에 올라간 객체를 적절히 처리하는데 실패하는 경우 권한 상승이 발생할 수 있는 문제로, 악용될 경우 공격자가 커널 모드에서 임의 코드 실행이 가능해지며, 결과적으로 프로그램 설치와 데이터 변경 및 삭제, 신규 계정 생성이 가능해진다.
자세한 내용 확인과 운영체제별 패치 다운로드 내용은 마이크로소프트 MSRC 페이지에서 확인할 수 있다. |