quickmenu
PC 뉴스 홈  

윈도우 보안 채널 원격 코드 실행 보안 취약점 발견

2014-11-12 12:31
이상호 기자 ghostlee@bodnara.co.kr

마이크로소프트 윈도우에 보안 채널을 통한 원격 코드 실행 보안 취약점이 있는 것으로 드러났다.
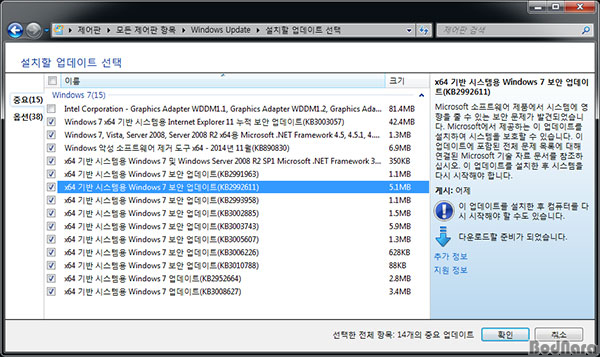
이번에 알려진 보안 취약점은 윈도우 비스타/ 7/ 8/ 8.1/ RT와 윈도우 서버 2003/ 2008/ 2012에 존재하며, MS 테크넷의 정보에 따르면 공격자가 특별한 패킷을 윈도우 서버에 전송할 경우 원격 코드 실행이 가능해지는 내용으로, 심각도는 긴급(Critical)으로 지정되었다.

이번 보안 취약점을 통해 공격받을 경우 사용자 모르게 공격자가 시스템 통제 권한을 획득할 수 있으며, MS의 발표에 따르면 아직 해당 취약점을 통한 공격은 발견되지 않았은 상태다.

현재 MS는 해당 문제를 해결하기 위한 패치를 윈도우 업데이트로 제공하고 있으며, 자세한 내용은 MS 보안 공지 MS14-066을 통해 확인할 수 있다.

이 기사의 의견 보기
Meho ho5945님의 미디어로그 가기  / 14-11-12 23:28/ 신고
MS 내부에서 발견한건가..? 크리티컬로 분류될 정돈데 아직 공격받은 이력이 없다니요?
마프티 psywind님의 미디어로그 가기  / 14-11-14 23:44/ 신고
일반 사용자에게 와닿을 수준인가...
꾸냥 / 14-11-16 13:55/ 신고
-On Mobile Mode -
우와... 그러니까 보안채널이 사실은 공개재널이었다 그런 얘기네요.
프리스트 rubychan님의 미디어로그 가기  / 14-11-19 11:07/ 신고
취약점은 이제 그만 나왔으면.
닉네임 lock
비회원

보드나라 많이 본 뉴스
보드나라 많이 본 기사

보드나라 최신 기사
[11/12] MSI, 11번가 그랜드십일절 게이밍 데스크탑 할인 공세..구매 혜택 풍성  
[11/12] MSI, ‘MSI MPG Z890I 엣지 TI WIFI7’ 및 ‘MSI MAG B850M 박격포 맥스 WIFI7’ 출시  
[11/12] MSI, AI 기능 탑재한 플래그십 게이밍 모니터 ‘MEG X’ 출시  
[11/12] HP 인기 노트북, 11월 지마켓 빅스마일데이 참여  
[11/12] 서린씨앤아이, AGI 국내 협력 1주년 기념 인스타그램 이벤트 진행  
[11/12] '롤드컵 현장 열기 그대로'.. 정원엔시스, HP HyperX OMEN 15 등 주요 게이밍 노트북 라인업 선보여  
[11/12] PC방에 부족함 없는 H610 mATX 보드, MAXSUN 마일스톤 H610M 2.5G V3 디앤디컴 (벌크)  
[11/12] 라이온하트 스튜디오 ‘오딘: 발할라 라이징’ 중국 판호 획득  
[11/12] 텐센트 클라우드, 해외 사업 성장 가속화.. 기업용 AI 역량 강화 및 글로벌 파트너십 확대  
[11/12] 소니코리아, 시네마 라인 풀프레임 카메라 FX5 국내 출시  
[11/12] 컴투스 ‘MLB 9이닝스 26’, 글로벌 서비스 10주년 기념 이벤트 실시  
[11/12] LP-E코어만 4개에 TDP 6W, 인텔 문 레이크(Moon Lake) CPU 계획?  
[11/12] 알맹이 없는 가짜 라이젠 9 9900X3D 발견  
[11/12] AI 수요에 PCB 공급난 심화, 메인보드와 VGA 가격 추가 상승 우려  
[11/12] 엑스리얼, 안드로이드 XR 기반 유선 XR 글래스 ‘아우라(AURA)’ 국내 공식 출시  
[11/12] (주)에스라이즈, 11번가 그랜드 십일절 맞아 ASUS TUF F16&A18 게이밍 노트북 특별 프로모션 진행  
[11/12] MS, DXR 성능 개선 및 메모리 사용량 최대 90% 절약 기술 발표  
[11/12] 로지텍, 전국 이마트 주요 100개 매장서 ‘로지텍 G 헤드셋 랜덤박스 이벤트’ 진행  
[11/12] 넷마블 '페이트/그랜드 오더' 한국 서비스 9주년 기념 웹사이트 공개, AGF 2026 참가 예고  
[11/12] 인텔-오라클, OCI 기반 엔터프라이즈 및 에이전틱 AI 지원 위한 협력 확대 계획 발표  
로그인 | 이 페이지의 PC버전
Copyright NexGen Research Corp. 2010