사례 1
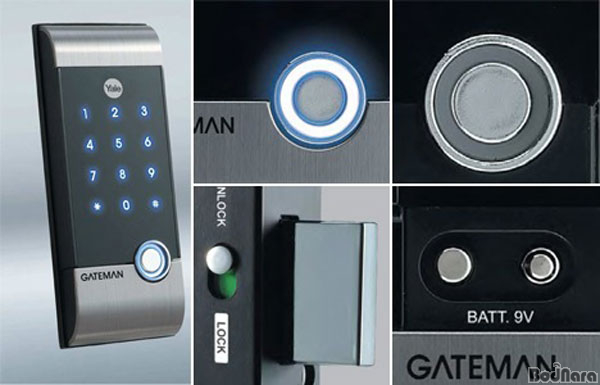
지난 10일, 현관 잠금장치가 잠겨있던 서울 강남구 개포동 다세대 주택에 괴한이 침입했다.
현관에 설치된 경보기가 울리면서 괴한은 도망쳤으나, 경찰이 범인을 잡고보니 2년전 집 주인이 이사 오면서 보안업체가 초기화한 비밀번호를 그대로 쓰는 덕분에, 이 초기화된 비밀번호를 아는 범인에게는 내 집과 다름 없었던 것.
문제의 초기화된 비밀번호는 '1234' 또는 '0000'이었다.
게다가, 경찰 조사 결과 다세대 주택이나 원룸 주민들은 배달 음식을 시켜 먹을 때 대문까지 나가는 것이 귀찮아 배달원에게 비밀번호를 알려주고, 자주 배달오는 직원들은 비밀번호를 아예 잠금장치 귀퉁이나 벽면에 표시해두기까지 하는 것으로 알려졌다.
사례 2
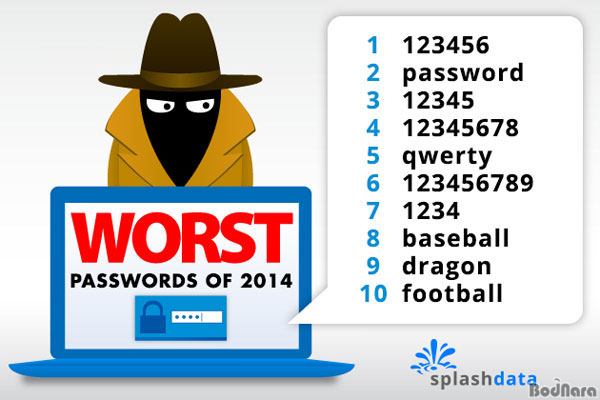
스플레시데이터가 발표하는,보안사고를분석해파악한 보안에 취약한 비밀번호 순위.
2013년에 이어 2014년에도 '123456'과 'password'가 2년 연속 1위와 2위를 차지했다. 매년 개인정보 해킹 사건과 보안 이슈가 발생할 때마다강조되는 비밀번호 주의 사항으로 지적되는 '연속된 숫자/ 문자'나 '쉽게 유추할 수 있는 단어'들이 매년 순위에 오르고 있다.
사람들의 보안 인식은 온/ 오프라인을 망론하고 크게 개선되지 않고 있는 것으로 보이며, 이런 비밀번호를 만났을 때 해커들은 땡큐 베리 감사를 외친다.
사례 3
지난해 발생한 KT의 고객 정보 유출 사건.
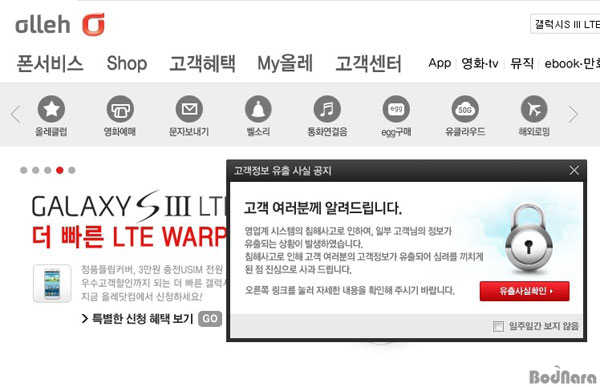
아이디와 비밀번호를하나 하나 입력해 알아내는 '브루탈 포스' 방식으로 1200만건의 고객 정보가 유출되었다.
초등학생, 아니, 컴퓨터에 관심이 있어서 아이디와 비밀번호 입력하는 법만 알아도 시도할 수 있는 초보적인 해킹에 털린 것을 보면 보안에 관심 없는 것은 개인이나 기업이나 마찬가지인 듯.
특히, 해커들 사이에는 이렇게 무작위 공격에 이용하기위해자주사용되는 비밀번호 모음집이 거래되고 있다는 '카더라' 통신도 있다.
사례 4
터미네이터 2 도입부분에 ATM을 해킹하는 존 코너.
아무리봐도 부르탈 포스 방식으로 공격하는데, 1991년 작임을 감안하면 순식간이라고 해도 좋을 정도로 비밀번호를 해킹해서 돈을 빼낸다.
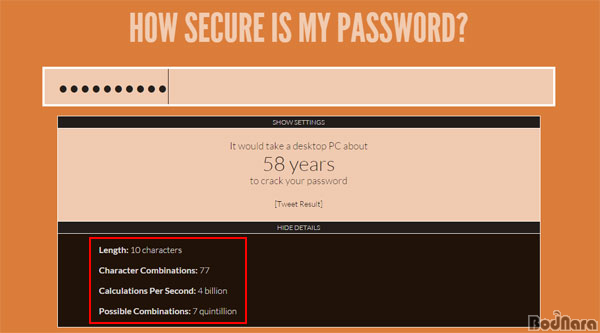
내 비밀번호는 얼마나 안전한가? (https://howsecureismypassword.net/)
데스크탑 PC 한 대로 비밀번호를 해킹하는데 4자리 단순 숫자와 문자는 1초도 안되는 순식간에 털리지만, 10자리 문자는 9시간, 대소문자가 섞인 10자리 문자는 1년이 걸리고, 특수문자와 숫자, 대문자가 각 1개씩 더해진 10자리 조합의 비밀번호 해킹에는 58년이 걸리는 것으로 나타난다.
비밀번호의 길이와 조합을 아주 '약간' 바꾸는 것만으로, 비밀번호가 얼마나 안전해질 수 있는지 알 수 있는 부분이다.
|