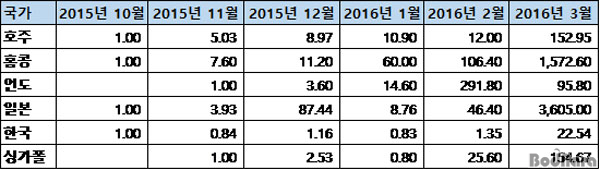
지능형 사이버 공격 방어 기술의 선도업체인 파이어아이가 최근 아태지역 랜섬웨어 공격 트렌드를 발표했다. 파이어아이에 따르면, 랜섬웨어 공격은 지속적으로 증가하는 추세이며, 특히 올해 3월에는 아태지역 전반에 걸쳐 기업체 대상 랜섬웨어 공격이 급증했다. 실제로 일본 기업을 대상으로 한 랜섬웨어 공격의 경우, 지난 해 10월 대비 올해 3월에 약 3,600배 증가했으며, 같은 기간 홍콩에서는 약 1,600배 증가했다. 국내에서도 같은 기간 기업체 대상 랜섬웨어 공격이 약 22배 가량 증가하며 한국 역시 랜섬웨어 공격에서 안전지대가 아님을 시사했다.
파이어아이 동적 위협 인텔리전스의 데이터에 따르면, 랜섬웨어 공격은 2015년 중반부터 지속적으로 증가하기 시작해서 올해 3월에는 급격한 증가세를 기록했다. 파이어아이 연구원들은 특히 록키(Locky) 랜섬웨어가 50개국에 걸쳐 전방위적으로 이메일 스팸 공격을 시도함에 따라, 현저한 증가세를 보였다고 밝혔다. 이메일을 통한 랜섬웨어 공격의 경우, 주로 인보이스 혹은 사진을 송부하는 메일로 가장하지만, 피해자들이 첨부 파일을 여는 순간 랜섬웨어 감염으로 이어지는 형태의 공격이다.
파이어아이는 랜섬웨어 공격자들은 자신들의 공격 내용이 언론에 보도되는 것에서 희열을 느끼며, 특히 피해자가 몸값을 지불했다는 헤드라인이 게재되는 것에 대해 만족감을 느낀다고 전했다. 따라서 최근의 랜섬웨어 공격에 대한 잇따른 언론의 보도가 다른 사이버 범죄자들의 랜섬웨어 공격을 촉진했을 가능성 있으며, 이 것이 3월의 랜섬웨어 공격 급증에 영향을 미쳤을 것이라고 파이어아이는 분석했다. 실제로 페트야(Petya) 랜섬웨어의 경우, 몸값(ransom) 지불 페이지에 최근에 보도된 기사들의 링크들을 포함시키며 이러한 추측에 신빙성을 더했다.
|