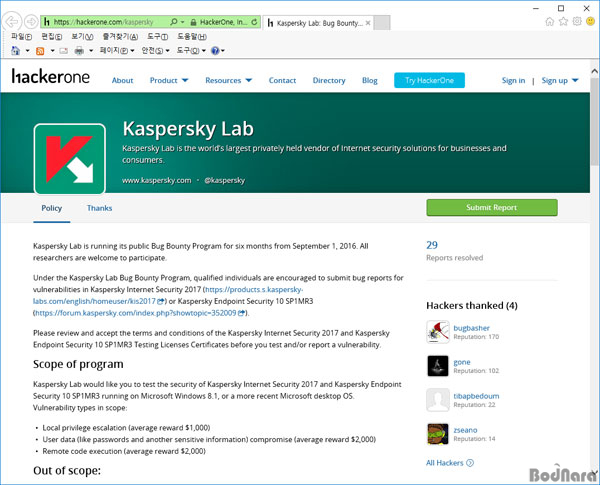
카스퍼스키랩은 Black Hat USA Conference에서 업계 최고의 버그 바운티 플랫폼 제공 업체인 해커원과 공동으로 진행하는 카스퍼스키랩 버그 바운티 프로그램 을 발표했습니다. 카스퍼스키랩은 이 프로그램을 통해 소프트웨어 취약점 경감 전략을 강화할 뿐 아니라 외부 보안 연구자와의 관계도 좀 더 공고히 할 수 있을 것으로 기대하고 있습니다.
급격히 복잡해지고 있는 오늘날 사이버 위협 환경에서 빈틈 없는 보호를 제공하기 위해 보안 회사는 끊임 없이 효과적인 도구를 모색하고 시도하고 있습니다. 그런 의미에서 소프트웨어의 취약점을 찾아 회사에 공개하는 외부 연구자에게 보상금을 지급하는 버그 바운티 프로그램은 효과적이고 믿을 수 있는 보안 조치입니다. 버그 바운티 프로그램을 운영한 조직에서는 보고된 문제를 즉각적으로 수정하여 고객에게 미칠 위험을 차단하는 성과를 거두고 있습니다.
제 1차 카스퍼스키랩 버그 바운티 프로그램은 2016년 8월 2일 공식적으로 시작되며 6개월간 운영됩니다. 이 기간 동안, 카스퍼스키랩에서는 총 50,000달러의 포상금을 보안 연구자에게 지급할 예정입니다.
버그 바운티 프로그램 대상 제품은 카스퍼스키랩의 대표적인 개인용 및 기업용 제품인 Kaspersky Internet Security와 Kaspersky Endpoint Security입니다. 1차 프로그램이 끝나면 카스퍼스키랩에서는 그 결과를 평가하여 2차 바운티 프로그램에 추가할 제품 및 보상의 규모를 결정할 것입니다.
카스퍼스키랩코리아의 이창훈 지사장(www.kaspersky.co.kr)은 “카스퍼스키의 버그 바운티 프로그램은 제품의 완성도를 높이기 위해 현재 회사 내부/외부에서 이뤄지는 취약점 경감 조치를 강화하는 데 큰 도움이 될 것입니다.
이제는 모든 보안 회사가 제품의 성능을 높이고 고객을 확실하게 보호하는 데 필요한 효과적인 도구로서 버그 바운티 프로그램을 도입하여 외부 보안 연구자와 더욱 긴밀하게 협력해야 할 때라고 생각합니다.”라고 말했습니다.
해커원 CTO 겸 공동 창업자 알렉스 라이스(Alex Rice)는 “취약점은 언제나 발생하기 마련이며, 버그 바운티 프로그램은 방대한 글로벌 해커 커뮤니티의 도움으로 기존 보안 모범 사례를 보완하는 기능을 하는 것으로 입증되었습니다. 우리는 카스퍼스키랩이 가장 경쟁력 있는 버그 바운티 프로그램을 운용하고 효과적으로 고객을 보호할 수 있도록 협조를 아끼지 않을 것입니다.”라고 말을 맺었습니다.
범위, 참가 자격, 보상, 예외 및 규정 등 카스퍼스키랩 버그 바운티 프로그램에 대한 자세한 내용은 다음 사이트를 확인할 수 있습니다. https://hackerone.com/kaspersky
|