MLC 낸드 플래시 기반 SSD의 데이터 오염을 일으킬 수 있는 프로그래밍 취약점(programming vulnerabilities)이 발표되었다.
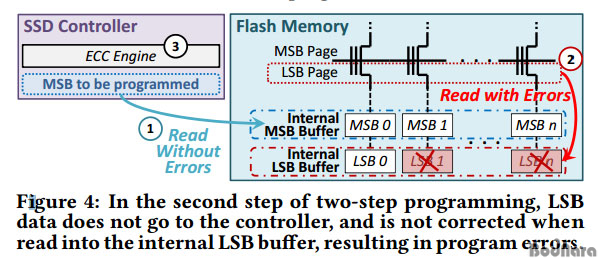
이번에 발표된 프로그래밍 취약점은 SLC가 셀에 전자 유/무에 따라 0과 1의 상태를 표시하는 것과 달리, MLC는 00/ 01/ 10/ 11의 네 가지 상태를 표시하기 위한 프로그래밍 로직과 관련된 것으로, 이를 이용할 경우 두 가지 종류의 공격이 가능해진다.
첫째는 프로그램 간섭(Program Interference)으로, 공격자가 SSD에 임의의 데이터 쓰기 작업이 가능해지며, 일상보다 4.9배 더 많은 에러를 유발해 결과적으로 SSD의 수명 단축과 데이터 오염을 발생시킨다는 점에서 메모리에 대한 Rowhammer 공격과 유사한 면을 보인다.
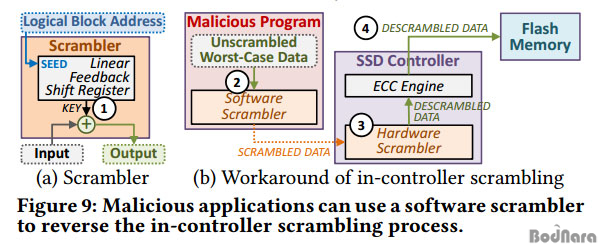
두번째는 읽기 방해(Read Disturb)로, 공격자의 코드가 매우 짧은 시간 동안 대규모의 읽기 작업을 유도해 에러(read disturb errors)를 유도하며, 연구팀에 따르면 해당 에러는 일부 프로그램된 워드라인의 쓰기 작업이 진행된 페이지와 쓰기 작업이 대기 중인 페이지를 오염시킨다.
이번 보고서는 카네기 멜론 대학과 씨게이트, 스위스 연방 공과 대학의 공동 연구를 통해 발표되었으며, 이와 관련된 대응 방법을 포함하고 있다.
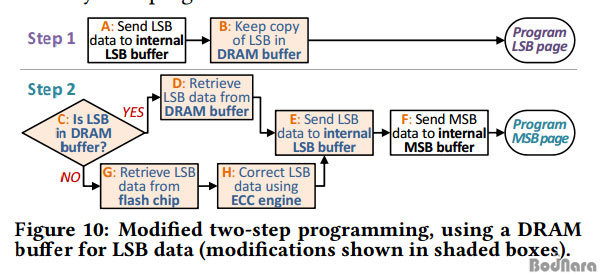
|