인텔 플랫폼에서 또 다른 보안 취약점이 발견되어 주의가 요구된다.
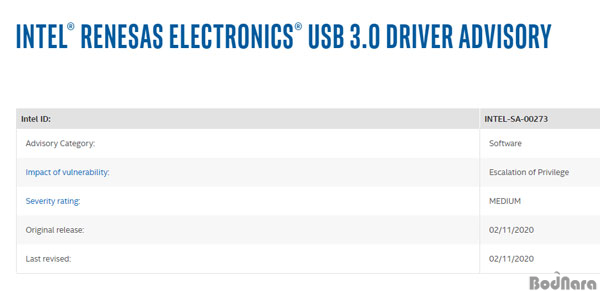
새롭게 보고된 보안 취약점은 르네사스(Renesas) USB 3.0 드라이버와 CSME(Converged Security and Management Engine) 펌웨어 관련 내용으로, 세부적인 차이는 있지만 공격자의 시스템 권한 상승으로 이어질 수 있는 내용이다.
USB 3.0 드라이버 취약점은 모든 버전의 인스톨러가 해당되므로, 인텔은 르네사스 USB 3.0 컨트롤러의 드라이버에 대한 지원을 중단한 만큼 관련 드라이버를 삭제하고 사용하지 말 것을 권고하고 있다.
인텔의 발표에 따르면 해당 취약점 악용을 위해서는 로컬 엑세스, 즉 시스템 직접 접촉이 필요한 취약점이며, 위험도는 중간(CVSS 6.7) 수준으로 평가되었다.
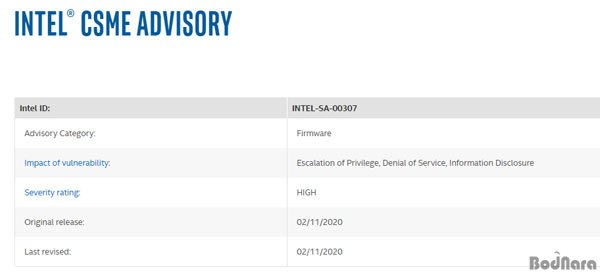
인텔 르네사스 USB 3.0 드라이버 취약점과 함께 발표된 CSME 취약점은 권한 상승과 DoS 공격에 악용될 수 있으며, 개인 정보 유출이 가능한 취약점이며, CVSS 스코어 8.2에 고위험 취약점으로 평가되었다.
tomshardware에 따르면 해당 취약점은 아이스레이크와 코멧 레이크를 제외하고 CSME MCU(microcontroller unit)가 포함된 모든 인텔 CPU에 적용되며, CSME 12.0.49 (IOT only: 12.0.56), 13.0.21, 14.0.11 이하 버전에서 악용될 수 있으므로 관련 시스템의 펌웨어 업데이트가 요구된다. |