안랩, 금융앱 사칭해 금융 상담전화 가로채는 카이시 악성 앱 주의 당부 |
|
2020-09-08 09:47
편집부 press@bodnara.co.kr |
|
|
|
|
|
|
금융사기가 점점 교묘해지는 가운데 금융상담 전화까지 가로채는 악성 앱이 발견돼 사용자 주의가 필요하다.
안랩(대표 강석균)은 금융앱을 사칭해 감염 스마트폰 정보를 탈취하고 금융상담 전화까지 가로채 공격자에게 재연결하는 카이시 모바일 악성코드를 발견해 사용자의 주의를 당부했다.
공격자는 먼저 실제 유명 금융사 웹사이트와 매우 유사하게 제작해놓은 피싱 사이트로 사용자를 유도한다. 공격자는 보이스피싱이나 스미싱 등을 활용해 사용자들이 이 피싱사이트에 접속하도록 유도한 것으로 보인다.
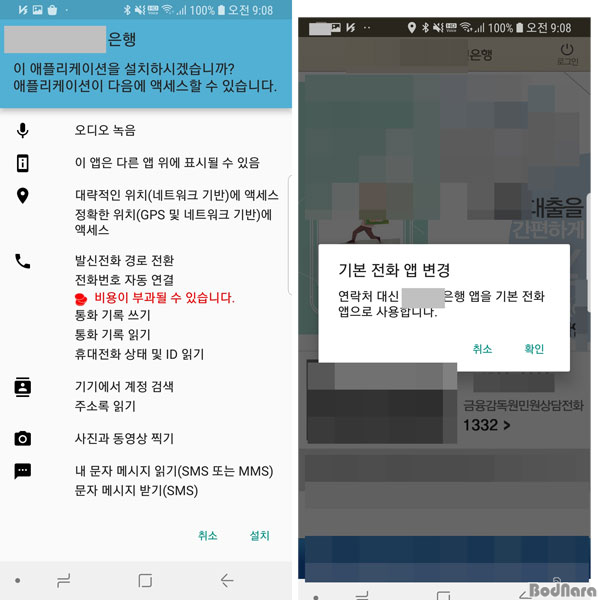
사용자가 해당 피싱 사이트에 접속하면 이용하려면 본인인증 프로그램을 설치 해야한다며 카이시 악성 설치파일(.apk)을 사용자 스마트폰에 다운로드한다. 설치되는 과정에서 카이시 악성 앱은 통화기능(발신전화 경로 전환, 통화기록 읽기/쓰기 등)과 주소록, 문자메시지 접근권한 등 과도한 권한을 요구한다. 또 최초 실행 시에는 기본 전화 앱을 OOO(해당 악성 앱이 위장한 유명 은행앱 이름)으로 바꾸겠다는 팝업을 띄운다(보충자료 참조).
사용자가 무심코 모든 권한을 허용하면 카이시 악성 앱은 먼저 스마트폰 정보와 문자메시지, 주소록 등을 유출한다. 이와 함께 사용자의 전화 상태를 모니터링하다가 공격자가 지정해 놓은 특정 금융사 전화번호로 발신이 감지되면 이를 가로채 공격자의 번호로 재연결(리다이렉션)한다. 즉, 사용자가 올바른 번호로 금융상담 전화를 걸어도 해당 전화는 공격자에게 연결이 되는 것이다. 특히 전화 연결 시에는 악성 앱 내부에 저장한 각 금융기관 별 안내음을 재생해 사용자의 의심을 피하기도 했다. 현재 V3모바일 제품군은 해당 악성코드를 탐지하고 있다.
피해를 줄이기 위해서는 출처가 불분명한 문자메시지 내 URL/첨부파일 실행금지, 앱 다운로드 시 구글플레이 등 정식 앱 마켓 이용, 스마트폰에 V3 모바일 시큐리티 등 모바일 백신설치 등 필수 보안 수칙을 실행해야 한다.
|
|
|
|
|
|
|
보드나라 많이 본 뉴스
구글, AI 컨텐츠 검증기 신스ID 글로벌 오픈
삼성 갤럭시 스마트태그3, 아이폰은 되지만 안드로이드폰은 갤럭시만 지원
애플워치 특허 분쟁 장기화, 배상금 이자 1억8400만 달러 추가
|
보드나라 많이 본 기사
비싸진 SSD 어떻게 고를까?, 가격 상승기 SSD 선택 가이드
노트북의 게임-허브-로컬 AI 솔루션, 기가바이트 AORUS RTX 5060 Ti AI BOX 제이씨현
더 합리적인 와이파이 7 공유기로 변신, ipTIME BE3600plus
|
|
|
|
|
|
| 로그인 | 이 페이지의 PC버전 |
|
| Copyright NexGen Research Corp. 2010 |
|
|