AMD와 인텔 CPU의 암호화 키 탈취 가능한 취약점인 허츠블리드(Hertzbleed)가 발표되었다.
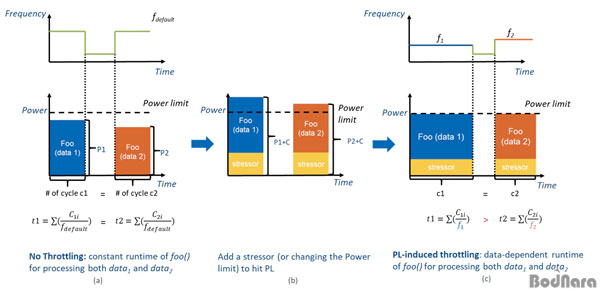
해당 취약점은 최신 CPU들을 괴롭혀온 사이드채널 계열 취약점으로, 해당 취약점이 악용될 경우 공격자는 원격 서버에서 암호회 키를 탈취할 수 있다. 하츠블리드는 최신 CPU들의 동적 주파수 스케일링, 흔히 터보 부스트나 PBO로 불리는 기능과 관련된 취약점으로, 원격 공격도 가능하다.
연구진은 허츠블리드 취약점은 라이젠 3000 시리즈(Zen2)와 라이젠 5000 시리즈(Zen3), 인텔 8세대 부터 11세대 코어 CPU에서 확인되었다고 발표했다. 이후 AMD와 인텔의 발표에 따르면 인텔 계열에서는 모든 CPU가, AMD 계열의 경우 전체 모델은 아니지만 최신 CPU들의 상당수가 허츠블리드 취약점에 노출되어 있다.
해당 취약점을 발견한 연구자들은 2021년 3분기에 인텔과 클라우드플래어, MS에, AMD에는 올해 1분기에 관련 내용을 통보했다. AMD와 인텔 모두 허츠블리드 완화를 위한 마이크로코드 제공 계획은 없으며, 대신 소프트웨어 개발자들을 위한 가이드를 제공한다.
해당 취약점은 부스트 클럭 동작 방식에 기인하므로 시스템에서 해당 기능을 사용하지 않도록 설정하면 되지만, 이 경우 상당한 성능 하락이 발생할 수 있다는 점은 감안해야 한다.
허츠블리드 취약점 관련 세부 내용은 전용 페이지서 확인할 수 있으며, AMD와 인텔 역시 이와 관련한 별도 보안 페이지를 오픈해 대상 제품과 대응 방법등의 정보를 공유하고 있다. |