카스퍼스키가 스팀 워크샵과 월페이퍼 엔진(Wallpaper Engine)을 악용한 악성코드 유포 상황을 발견했다며, 이용자들의 주의를 당부했다.
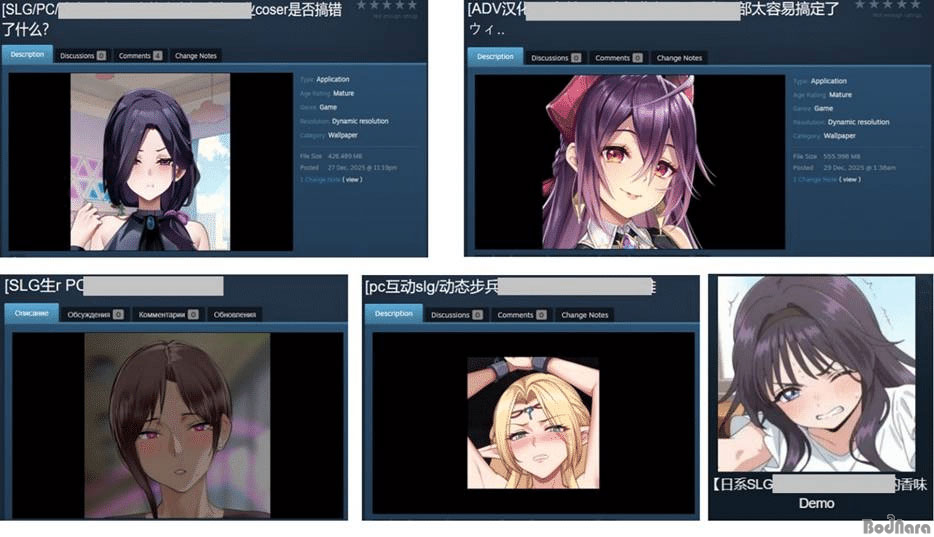
공격자는 스팀 워크샵을 통해 어플리케이션 기반 배경화면 배포 패키지에 악성 코드를 배포, 사용자가 해당 배경화면을 설치하고 적용하면 악성 페이로드가 자동 실행되는 구조였다.
일부 악성 배경화면은 삭제 전까지 수천 건에서 수만 건의 다운로드를 기록한 것으로 알려졌으며, 주요 표적은 중국과 러시아의 스팀 사용자였지만 싱가포르, 홍콩, 독일, 베트남, 인도, 캐나다에서도 피해 사례가 확인됐다.
카스퍼스키에 따르면 악성코드 유포 방식은 크게 두 가지였다. 일부 배경화면은 악성 EXE, DLL, 스크립트를 패키지 내부에 직접 포함했고, 다른 사례에서는 비밀번호가 걸린 압축 파일 안에 악성코드를 숨긴 뒤 비밀번호를 파일명이나 설정 파일에 넣어두는 방식이 사용됐다.
실제 사례 중 하나는 2025년 12월 발견된 배경화면으로, 겉으로는 작은 데스크톱 게임을 실행하는 정상 콘텐츠처럼 보였지만 백그라운드에서는 DarkKomet 백도어를 배포했다. 또한 변조된 AggregatorHost.dll 라이브러리를 설치해 스팀 계정 정보를 수집하고 활성화된 스팀 세션을 탈취하도록 설계된 것으로 조사됐다.
이번에 확인된 악성코드 사례 중에는 Lumma와 Vidar 정보 탈취형 악성코드, RenEngine 로더, 백도어, 채굴 악성코드 등 다양한 종류가 배포된 것으로 알려졌으며, 이런 정황상 카스퍼스키는 이번 공격이 하나의 조직에 의한 단일 캠페인이라기보다, 여러 독립적인 공격자가 같은 유포 방식을 활용했을 가능성이 높다고 보고 있다.
카스퍼스키 보고서에 따르면 악성 배경화면은 2025년 8월부터 존재했을 것으로 추정 중이며, 회사는 보고서 공개 전 확인된 악성 배경화면과 관련 링크가 스팀에서 제거됐다고 설명했다. |