현재 수 많은 국가의 휴대전화는 각종 이동전화 정보를 SIM 카드에 저장한다. 그런데 독일에서 SIM카드의 암호화 방식에 결함이 있음을 경고했다.
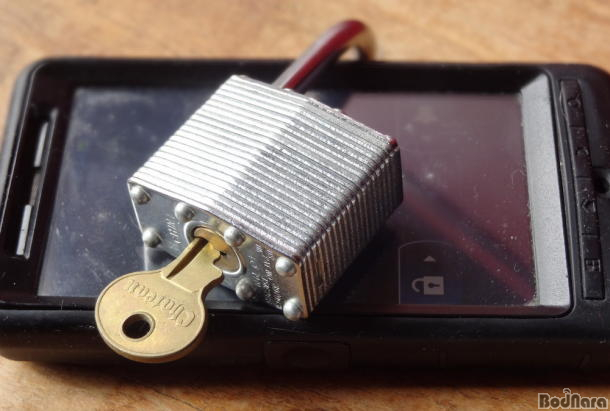
독일 베를린 소재의 보안업체 리서치랩스 설립자 카르스텐 놀은 악성코드 감염 및 개인 감시를 할 수 있는 휴대전화 SIM카드의 56비트 보안 키 (DES)에서 결함이 발견되었다고 밝혔다. 이같은 암호화 방식을 이용하는 sim 카드는 750만개에 이르고 있다.
카르스텐 놀은 일반적인 PC를 이용해 2분만에 원격으로 이용자의 휴대폰에 소프트웨어를 임의로 설치하여 전체 작업을 관리할 수 있었다고 밝히며, SIM카드의 암호화 키를 알고 있어 또한 이런 취약점을 이용해, 각종 이용자 데이터와 개인 정보까지도 빼내는 것이 가능하다고 전했다.
이 취약점은 IBM에서 1970년대에 개발한 디지털 표준에서 발견됐으며, 지난 10년간 많은 휴대전화들이 암호화 방식을 강화하고 있으나, 일부 구형 전화기에서는 이번에 취약점이 발견된 구형 암호방식을 사용한다고 전해졌다.
이 문제는 다음달 라스베가스에서 열리는 블랙햇 보안 컨퍼런스에서 세부 사항이 공개될 예정이다. |