충전기 만으로 애플 아이폰과 아이패드를 1분안에 해킹할 수 있는 방법이 발견되었다.
3일(현지시간), 미IT매체 The Verge는 미국 조지아공대 보안연구원들이 개조된 충전기로 애플 운영체제 iOS를 기반으로 한 기기에 원하는 앱을 1분만에 넣을 수 있는 방법을 찾아냈다고 보도했다.
연구원들은 이 방법이 모든 사용자들에게 잠재적으로 위험하다고 경고했다. '맥탄'으로 불리우는 이 충전기를 통한 해킹은 사용자가 인터넷 검색이나 문자 확인등 iOS 기기를 사용하지 않더라도 단순히 충전기에 꽂아놓기만 함으로써 악성 소프트웨어를 심을 수 있기 때문에 광범위한 피해를 초래할 수 있기 때문이다.
또한 해커는 앱을 숨길 수도 있으며 기기의 앱 리스트에 나타나지 않게 감출수도 있다. 다만 충전기가 실제로 악성코드를 기기에 담겨서 피해를 줄 수 있는지는 아직 불문명하다. 충전기가 악성코드를 업로드하더라도 기본적으로 애플의 iOS 기기들의 경우 샌드박스로 실행되기 때문에 단지 인증받은 앱처럼 실행되기만 하는지에 대해서는 불확실하다.
보도에 따르면 연구원들은 다음달 미국 라스베이거스에서 열리는 보안 행사인 블랙햇에서 선보일 예정이다. 이들은 USB 접속 기능을 통해 애플의 보안메커니즘을 우회할 수 있는 방법을 자세히 다루면서 애플이 이러한 종류의 해킹 시도를 어렵게 만든느 방법에 대해서도 설명할 예정이다.
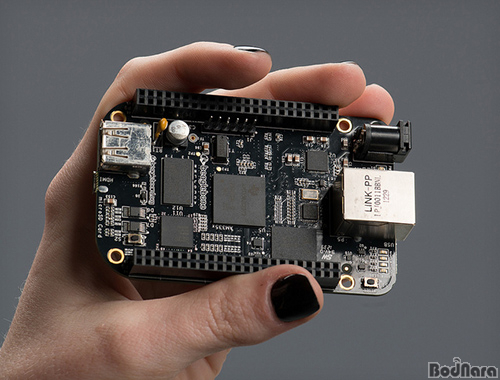
다만 연구원들이 시연시에 공개한 개조된 충전기는 비글본이라는 신용카드 크기의 리눅스PC를 이용해 만들었기 때문에 꽤 큰편이다. 따라서 당분간은 보통의 아이폰, 아이패드 충전기만큼 작게 만들어 사람들을 속이기는 힘들것으로 보인다.
한편 연구원들은 애플의 iOS 시스템에 심각한 취약점을 발견하고 애플측에 통지했지만 애플은 이와 같은 문제를 인정하지 않고 있는 것으로 알려졌다. |