올 초 슈퍼피시 사태로 곤욕을 치렀던 레노버 제품에 또 다른 보안 취약점이 발견되어 사용자들의 주의가 요망된다.
이번에 발견된 보안 취약점은 LSE(Lenovo Service Engine) 바이오스와 관련된 문제로, 사용자가 PC를 완전히 포맷하고 윈도우를 새로 설치한다해도 PC에 강제로 블로트웨어가 설치된다.
이번 문제는 마이크로소프트가 업데이트한 보안 가이드라인에 위배되며, 업데이트 서버가 해킹당할 경우 사용자들은 자신도 모르는 사이에 악성 코드에 감염될 수 있다.
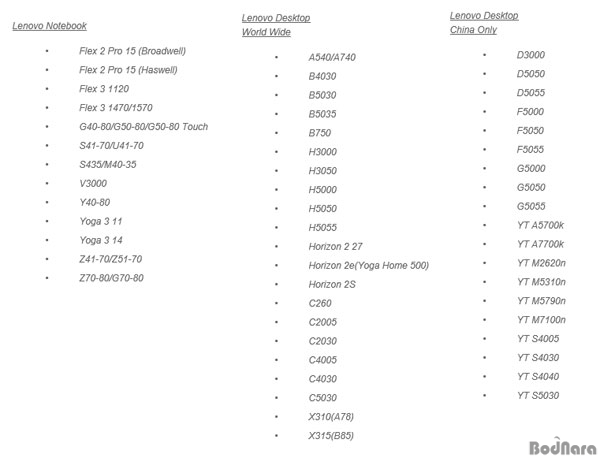
레노버 측은 이번 문제가 자사의 모든 제품에서 발생하는 것은 아니며, 7월 31일부터 배포된 최신 바이오스를 업데이트하거나 바이오스의 LSE 기능을 끄도록 당부했다.
참고로, 이번에 문제가된 제품은 씽크 브랜드 PC를 제외한 윈도우 7/ 8/ 8.1 탑재 노트북과 데스크탑 일부 제품으로, 보다 자세한 내용은 레노버 홈페이지에서 확인할 수 있다. |