승리의 여신: 니케 런칭 4주년을 앞두고 PC 클라이언트에서 악성코드가 유포된 것으로 확인되면서 이용자들의 PC 보안에 비상이 걸렸다. 특히 정상적인 게임 런처를 실행하는 것만으로 원격제어 악성코드에 감염될 수 있었던 것으로 알려져 논란이 커지고 있다.
분석에 따르면 레벨인피니트의 공식 콘텐츠 전송 네트워크(CDN)에 저장된 자바스크립트 파일 일부가 외부 공격자에 의해 변조됐으며, 런처가 해당 파일을 불러오는 과정에서 악성코드 다운로드 및 실행 명령이 작동하도록 구성됐다.
공격에 사용된 악성코드는 이용자 PC를 원격으로 제어할 수 있는 RAT(Remote Access Trojan) 계열로, 감염될 경우 공격자가 임의 명령을 실행하거나 추가 악성코드를 설치할 수 있다. 또한 브라우저에 저장된 계정 정보와 로그인 세션, 인증 토큰, 가상화폐 지갑 관련 정보 등이 탈취될 가능성도 있다.
문제가 된 스크립트의 변조 정황은 지난 9월 27일까지 거슬러 올라가며, 늦어도 10월 23일부터 악성코드 유포 위험이 있었던 것으로 분석됐다.
이번 사건은 11월 3일 한 국내 이용자가 다른 게임의 실행 오류를 조사하는 과정에서 악성 DLL 파일을 발견하고 추적하는 과정에서 니케 런처와의 연관성을 파악한 것으로 알려졌다.
니케 운영진은 11월 4일 공식 공지를 통해 PC 런처의 스크립트 파일이 제3자에 의해 변조됐을 가능성이 있는 이상 현상을 확인했다며, 같은 날 오전 2시 30분경 클라이언트 수정 및 업데이트를 진행하고 이용자에게 미친 영향 범위를 조사하고 후속 조치를 별도로 안내하겠다고 설명했다.
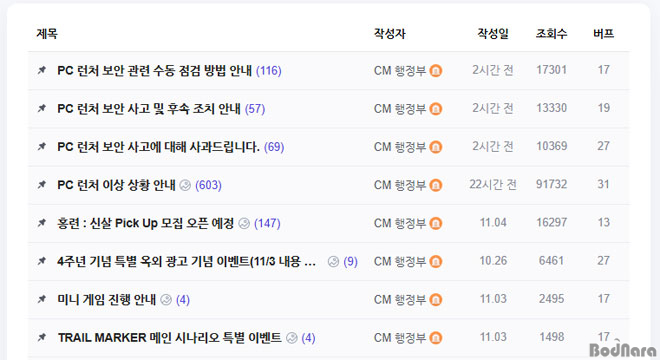
그러나 클라이언트 수정 이후 공식적인 안내가 나오기까지 상당한 시간이 걸린 점도 논란이다. 운영진이 발표한 수정 시각과 공식 X에 첫 안내가 게시된 시각인 낮 12시 13분 사이에는 거의 열 시간 가까운 차이가 있다.
특히 그사이 게임 관련 홍보 공지가 먼저 게시됐다는 점에서 이용자 안전보다 게임 운영을 우선한 것 아니냐는 비판과 함께, 사용자에게 실제 피해가 발생할 수 있는 해킹 상황이 확인됐음에도 단순히 '이상 현상'으로 표현해 사태의 심각성을 제대로 경고하지 않은 점도 지적받고 있다. 이번 공격은 변조된 런처 파일을 수정하더라도 이미 이용자 PC에 설치된 악성코드까지 제거되는 것은 아니기 때문이다.
따라서 10월 23일 이후 니케 PC 버전을 실행한 이용자라면 백신 프로그램을 이용한 전체 검사와 오프라인 검사를 진행할 필요가 있다. 감염 정황이 확인됐다면 운영체제 재설치를 고려하고, 안전한 다른 기기에서 주요 계정의 비밀번호를 변경하고 로그인 세션을 종료하는 등의 추가 조치도 알렸지만, 사건이 공론화된지 거의 하루가 지나서 나온 늦장 공지는 그 이전에 게이머들이 직접 분석해 커뮤니티에 공유하던 내용의 종합 성격인 것 또한 비판받고 있는 부분이다.
이번 사고는 정상적인 게임 런처와 공식 배포 서버가 악성코드 유포 경로로 악용됐다는 점에서 이용자가 사전에 위험을 피하기 어려웠던 사례다. 운영진이 문제가 된 파일을 수정했다고 발표했지만, 기존 감염자에 대한 복구 지원과 피해 규모 조사, 재발 방지 대책 등은 앞으로 확인해야 할 과제로 남아 있다.
|





